 TIME


登录注册源码的实现涉及到前端和后端的交互。以下是一个简单的示例,展示如何实现基本的登录和注册功能。请注意,这只是一个基本的示例,实际开发中可能需要更多的安全性和验证措施。
前端(HTML + JavaScript):
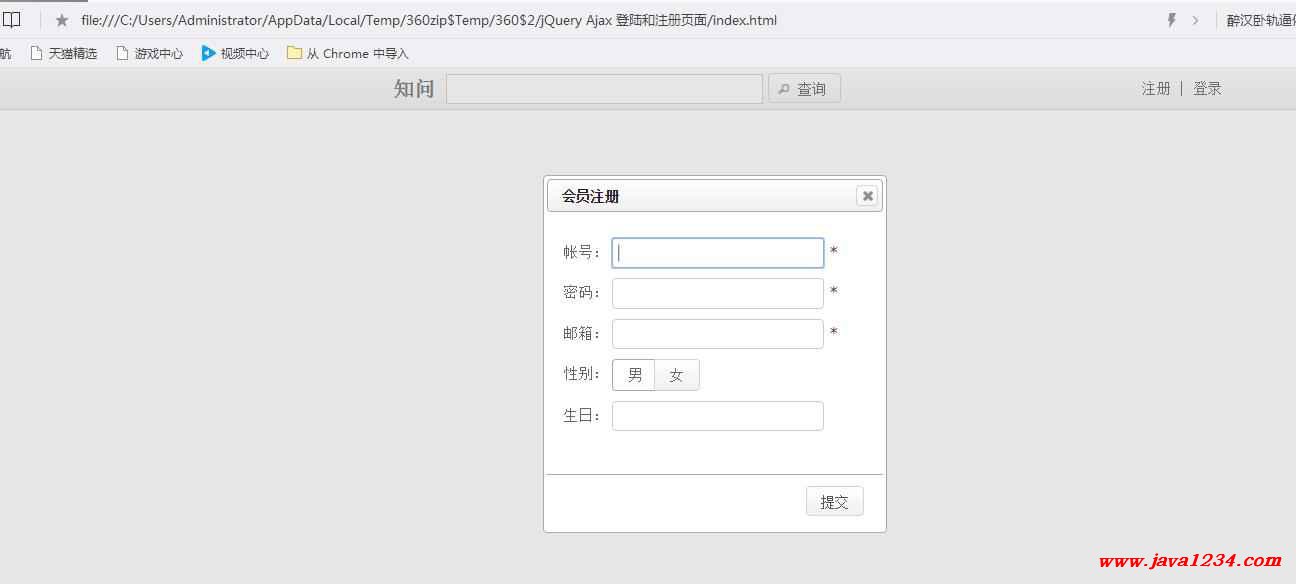
HTML部分:
<!DOCTYPE html>
<html>
<head>
    <title>登录注册页面</title>
</head>
<body>
    <div id="login">
        <h2>登录</h2>
        <form id="loginForm">
            <input type="text" id="loginUsername" placeholder="用户名">
            <input type="password" id="loginPassword" placeholder="密码">
            <button type="submit">登录</button>
        </form>
    </div>
    <div id="register">
        <h2>注册</h2>
        <form id="registerForm">
            <input type="text" id="registerUsername" placeholder="用户名">
            <input type="password" id="registerPassword" placeholder="密码">
            <button type="submit">注册</button>
        </form>
    </div>
    <script src="script.js"></script>
</body>
</html>JavaScript部分(script.js):
document.getElementById(’loginForm’).addEventListener(’submit’, function(e) {
    e.preventDefault(); // 防止表单自动提交刷新页面
    var username = document.getElementById(’loginUsername’).value;
    var password = document.getElementById(’loginPassword’).value;
    // 这里可以调用Ajax向后端发送登录请求,验证用户名和密码是否正确
});
document.getElementById(’registerForm’).addEventListener(’submit’, function(e) {
    e.preventDefault(); // 防止表单自动提交刷新页面
    var username = document.getElementById(’registerUsername’).value;
    var password = document.getElementById(’registerPassword’).value;
    // 这里可以调用Ajax向后端发送注册请求,将用户名和密码保存到数据库或其他存储介质中
});
后端(这里以Python Flask为例):
后端代码涉及到数据库操作、用户验证等复杂逻辑,这里只提供一个简单的示例框架,你需要根据实际的需求和安全要求来编写后端代码,这里假设使用SQLite数据库和Flask框架,你需要安装Flask和SQLite相关的库,以下代码仅供参考:
Flask部分:
from flask import Flask, request, render_template, redirect, url_for, flash, session
import sqlite3
app = Flask(__name__)
app.secret_key = ’your secret key’
app.config[’SQLALCHEMY_DATABASE_URI’] = ’sqlite:////tmp/test.db’
db = sqlite3.connect(’user_db.db’)
cursor = db.cursor()
cursor.execute(’create table if not exists users (id INTEGER PRIMARY KEY AUTOINCREMENT, username TEXT UNIQUE NOT NULL, password TEXT NOT NULL)’)
db.commit()
@app.route(’/login’, methods=[’POST’])
def login():
    username = request.form[’username’]
    password = request.form[’password’]
    # 这里添加验证逻辑,检查用户名和密码是否正确
    if validate_user(username, password):
        session[’loggedin’] = True
        return redirect(url_for(’home’)) # 如果验证成功,重定向到主页
    else:
        flash(’Invalid username or password’) # 如果验证失败,显示错误信息并返回登录页面
        return render_template(’login.html’)
@app.route(’/register’, methods=[’POST’])
def register():
    username = request.form[’username’]
    password = request.form[’password’]
    # 这里添加注册逻辑,将用户名和密码保存到数据库中
    add_user(username, password)
    return redirect(url_for(’login’)) # 注册成功后重定向到登录页面 ……(此处省略其他代码)……def add_user(username, password):
    cursor.execute("INSERT INTO users (username, password) VALUES (?, ?)", (username, password))
    db.commit() ……(此处省略其他代码)……def validate_user(username, password): ……(此处省略验证逻辑)……return True or False在实际开发中,你需要添加更多的安全性和验证措施,比如密码加密、防止SQL注入等,前端也需要进行相应的处理,比如显示错误信息、处理用户输入等,这只是一个简单的示例,帮助你理解登录注册源码的基本结构,你需要根据实际需求进行扩展和改进。